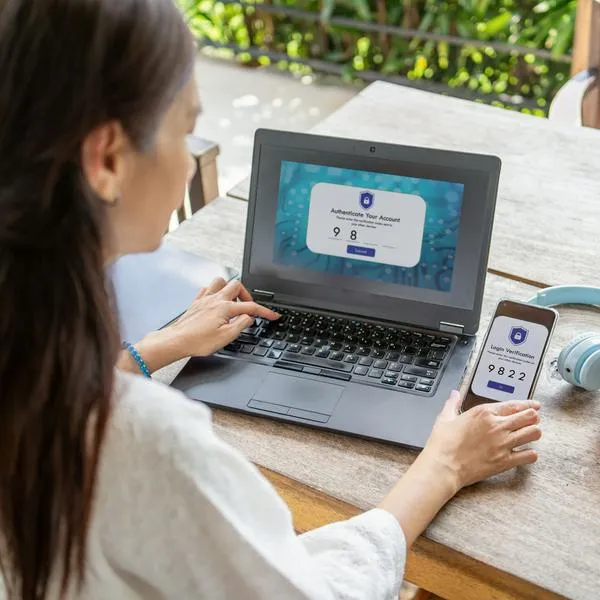
Una contraseña fuerte ya no basta para proteger por sí sola una cuenta digital. Las filtraciones de credenciales y las páginas falsas pueden dejar expuesto un acceso aunque la clave parezca difícil de adivinar. El primer paso consiste en evitar que una sola credencial abra varias puertas: una contraseña usada para el correo no debería repetirse después en online slots u otro servicio con cuenta. A partir de ahí, la protección depende de combinar métodos distintos y revisar periódicamente qué dispositivos conservan acceso.
Cinco medidas cubren problemas diferentes
No todas las capas de seguridad resuelven el mismo riesgo. Algunas reducen el daño de una filtración; otras dificultan que una contraseña robada sea suficiente para entrar.
| Medida | Función principal |
| Contraseña única | Evita reutilizar la misma credencial |
| Gestor de contraseñas | Permite mantener claves distintas sin memorizarlas todas |
| Verificación adicional | Añade una segunda comprobación |
| Passkey | Sustituye la contraseña en servicios compatibles |
| Revisión de sesiones | Permite detectar accesos que ya no deberían seguir activos |
La primera medida sigue siendo la más básica: no reutilizar contraseñas. Si una clave aparece en una filtración y se emplea también en otra cuenta, el problema deja de estar limitado al servicio donde ocurrió la exposición.
Un gestor de contraseñas reduce esa dependencia de la memoria. Puede almacenar credenciales distintas para cada servicio y generar claves largas sin necesidad de repetir patrones fáciles de recordar.
Una contraseña reutilizada amplía el problema
El mismo principio se aplica a cualquier cuenta vinculada a servicios de apuestas. Una credencial usada para una plataforma de correo no debería reaparecer después en una cuenta de apuestas, porque una filtración en un servicio podría abrir acceso al otro.
La seguridad no cambia por el tipo de contenido que exista detrás de la cuenta. Lo importante es que haya un inicio de sesión y datos asociados a ese acceso. Por eso, cuando una plataforma ofrece autenticación adicional, activarla reduce la dependencia de una sola contraseña.
También conviene separar el acceso principal de los métodos de recuperación. Si el correo utilizado para restablecer una cuenta comparte la misma contraseña comprometida, la recuperación deja de funcionar como barrera independiente.
La verificación adicional limita el valor de una contraseña robada
La autenticación en dos pasos añade una comprobación después de introducir la contraseña. Puede utilizar una aplicación autenticadora o una llave física cuando el servicio lo permita.
No todos los segundos factores ofrecen la misma resistencia frente a páginas falsas. Los códigos enviados por mensaje pueden ser útiles, pero existen métodos criptográficos diseñados para impedir que una credencial válida se entregue a un sitio impostor.
Ahí aparecen las passkeys. En lugar de enviar una contraseña escrita, utilizan una clave criptográfica vinculada al servicio concreto. La autenticación puede aprobarse mediante el desbloqueo habitual del dispositivo, pero la credencial privada no se entrega a la página durante el inicio de sesión.
Esto reduce uno de los problemas clásicos del phishing: escribir una contraseña correcta en un sitio que solo imita al verdadero.
Las sesiones abiertas también necesitan revisión
Cambiar una contraseña no siempre cierra automáticamente todas las sesiones existentes. Por eso, la revisión de dispositivos conectados forma parte del mantenimiento de una cuenta.
Si aparece un acceso desconocido, la respuesta no debería limitarse a modificar la clave. También resulta necesario cerrar las sesiones que no se reconozcan y comprobar que los métodos de recuperación siguen siendo los correctos.
El correo y el número destinados a recuperar una cuenta merecen especial atención porque pueden utilizarse cuando falla el método principal de acceso. Mantener datos antiguos o desconocidos en esa sección puede dejar una vía abierta incluso después de reforzar la contraseña.
La protección más sólida aparece cuando estas medidas trabajan juntas. Una contraseña única reduce el daño de una filtración, mientras una segunda comprobación dificulta el acceso con una clave robada. Las passkeys reducen todavía más la exposición frente a páginas falsas, y la revisión de sesiones permite detectar si el problema ya ocurrió.
LO ÚLTIMO